Guide complet · 16 chapitres · 54 pages A4
Tout savoir sur la certification ISO 27001 : du SMSI au certificat en main
Périmètre, risques, déclaration d'applicabilité, audit en deux étapes, NIS 2 : la démarche complète avec modèles et checklists
Mener seul une certification ISO/IEC 27001:2022 : cadrer le SMSI, apprécier les risques, rédiger la déclaration d'applicabilité, choisir un certificateur accrédité, budgéter le cycle de trois ans et réussir l'audit.
Ce que vous aurez fini en 1 h
- Le parcours en un coup d'œil · 2 min
- Êtes-vous concerné ? · 6 min
- La démarche pas à pas · 8 min
- Budget réel · 5 min
- Délais et rétroplanning · 2 min
23 min de lecture sur 56 : le reste du guide se consulte au fil de la démarche.
Paiement sécurisé Stripe · carte bancaire · Apple Pay · Google PayPaiement uniqueAccès immédiat
Vous payez → accès immédiat + e-mail → retrouvable à tout moment (Retrouver mes achats) · Une question : admin@tech-bharat.com
Satisfait ou remboursé 14 jours · Remboursement intégral, sans justification (CGV)
Besoin d’une veille chaque mois ? L’abonnement « Certification toujours à jour », 19,90 €/mois, sans engagement →
Pas encore décidé ? La fiche ISO 27001 donne l’essentiel et un ebook d’introduction offert.
Édition du 30 septembre 2026 · sources listées dans le dernier chapitre
- 16
- chapitres, de la décision à l’audit
- 54
- pages A4 à l’impression
- 14 jours
- satisfait ou remboursé, sans justification
- 56 min
- de lecture, checklists et modèles compris
Vérifié sur les textes officiels
Édition à jour du 30 septembre 2026
- 7
- textes officiels cités (Légifrance, ministères, Journal officiel de l’UE)
- 27
- sources datées au total, chacune reliée à sa règle
- Relu par des professionnels du secteur, chapitre par chapitre.
- Sources primaires : textes sur Légifrance, référentiels publiés par les organismes eux-mêmes (France compétences, Cofrac…).
- Chaque délai, coût et règle renvoie à sa source, listée en fin de guide.
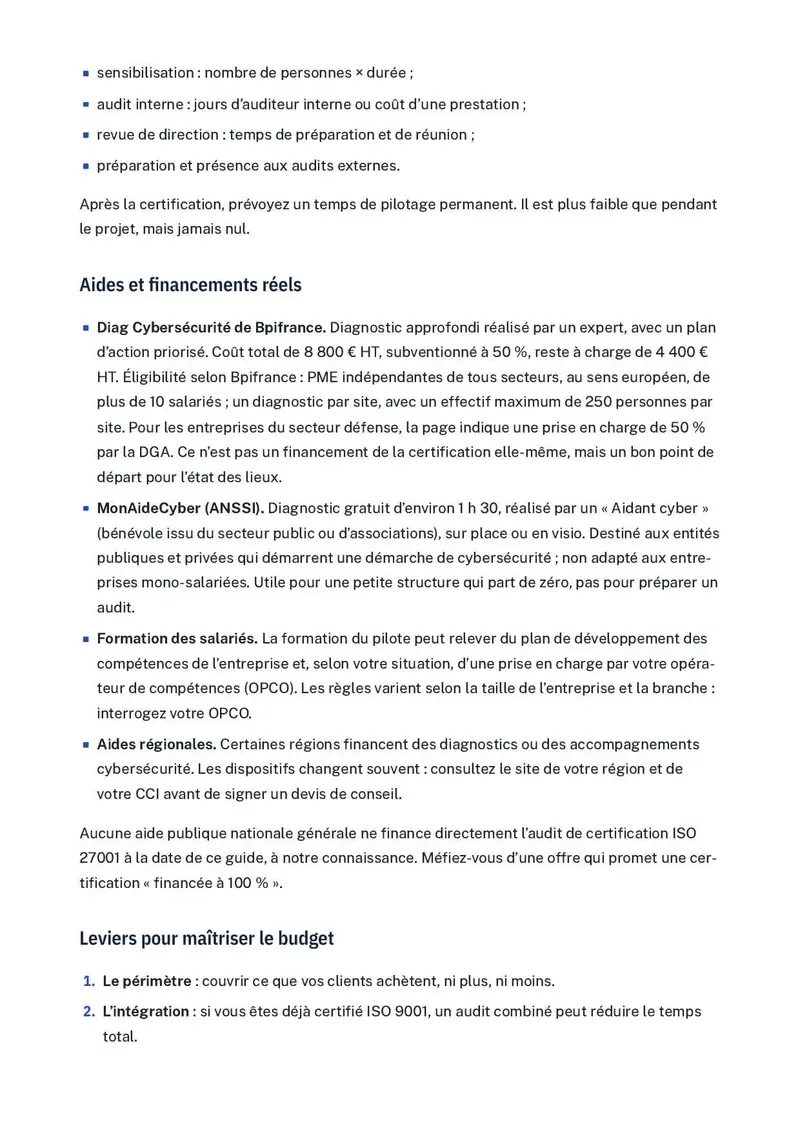
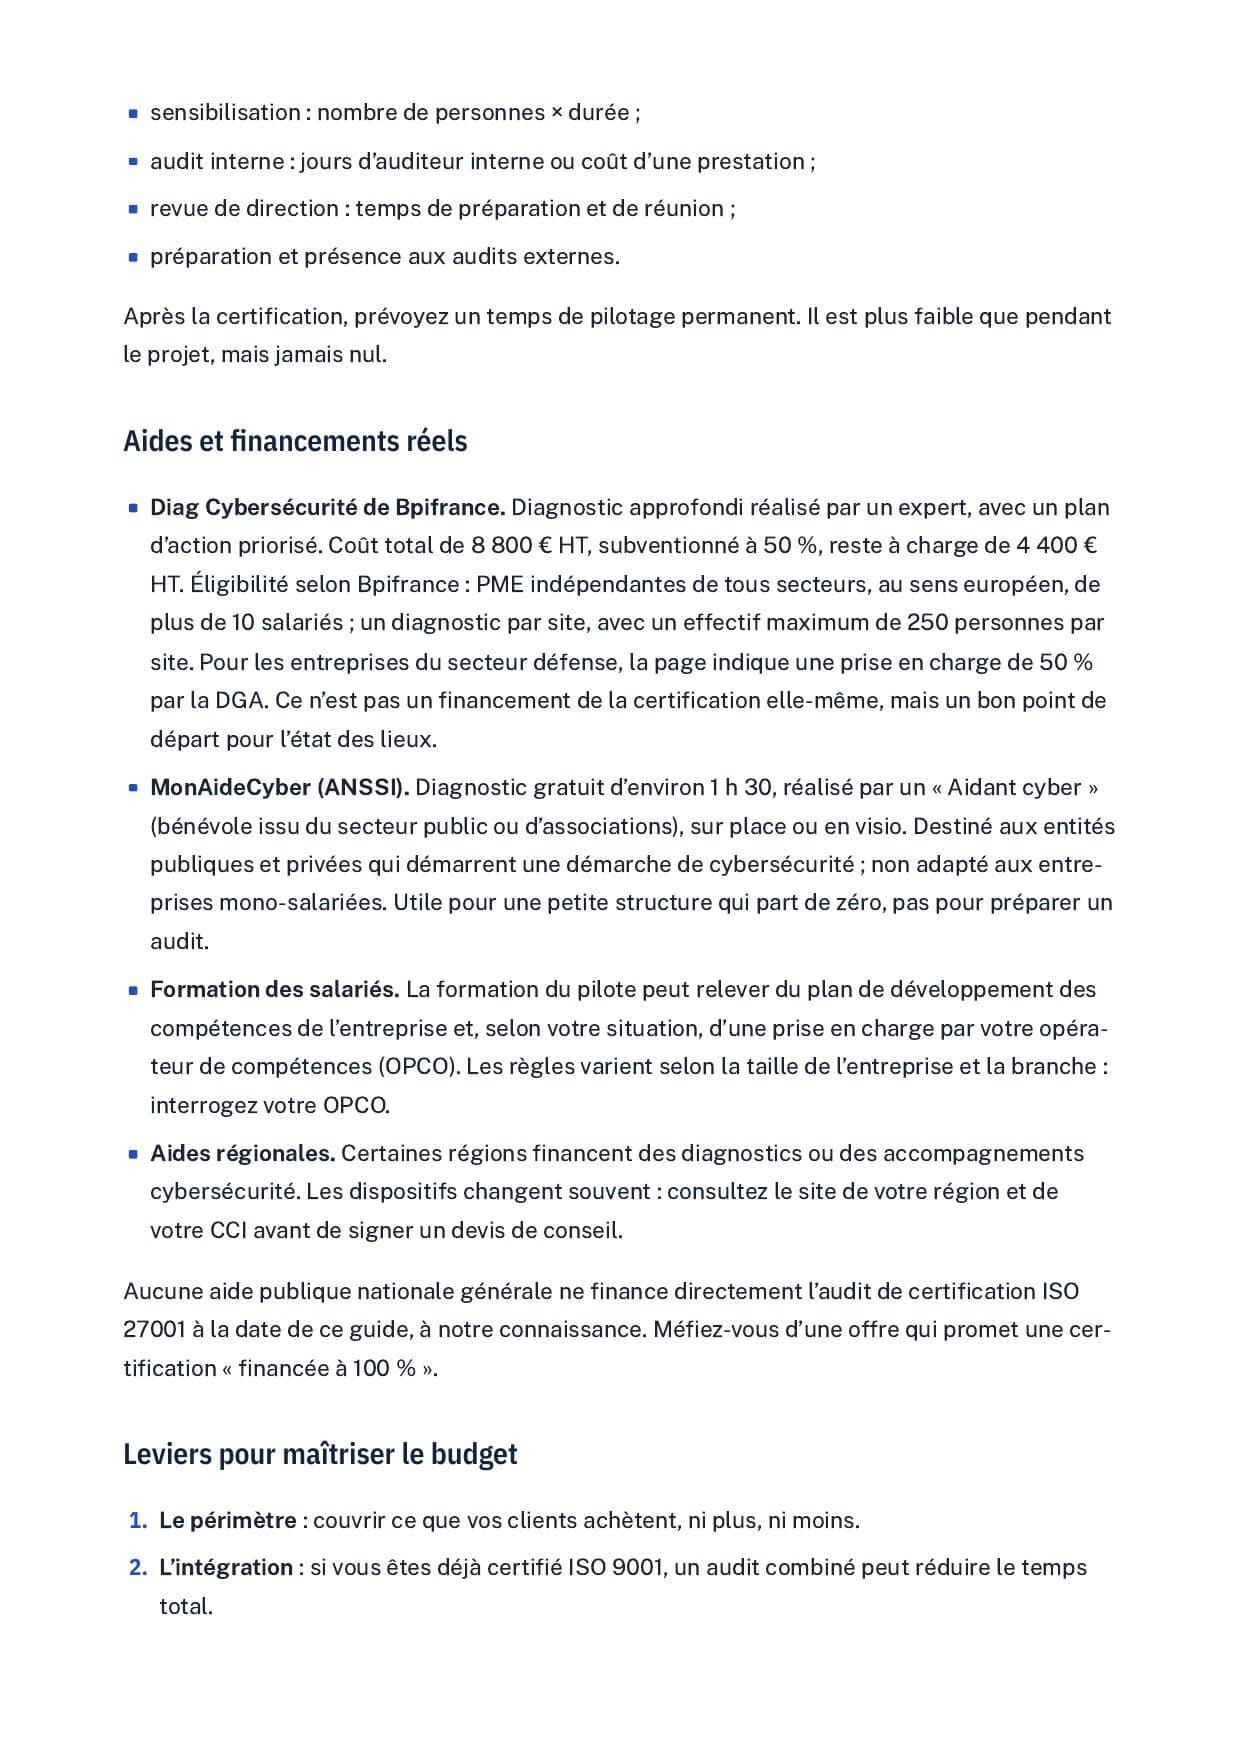
Aperçu d’une page du PDF
Pour qui ?
- Éditeurs SaaS et ESN à qui un client ou un appel d'offres demande le certificat ISO 27001
- PME qui doivent répondre à des questionnaires de sécurité et veulent structurer leur sécurité de l'information
- DSI, RSSI ou responsables qualité nommés pilotes d'un premier projet de certification
- Les organisations déjà certifiées depuis plusieurs cycles, qui cherchent un approfondissement technique mesure par mesure (reportez-vous à ISO/IEC 27002:2022)
- Les hébergeurs de données de santé qui ne visent que la certification HDS sans rien connaître d'ISO 27001 : ce guide pose le socle, mais le référentiel HDS a ses propres exigences
- Les personnes qui cherchent un « certificat rapide » sans mettre en place de système : ce guide ne propose aucun raccourci
La fiche gratuite ou le guide complet ?
La fiche ISO 27001 + l’ebook offert
Gratuiten ligne, sans inscription (ebook contre e-mail)
- L’essentiel du dispositif et ses étapes
- Sources officielles citées
- Pas de budget poste par poste ni de rétroplanning
- Pas de checklists ni de modèles
Le guide complet
29 € TTCpaiement unique · garantie 14 jours
- 16 chapitres, 54 pages A4
- Budget réel, délais et rétroplanning
- Ce que regarde l’auditeur, pièges fréquents
- Checklists et modèles prêts à copier
- Lecture en ligne et PDF, accès immédiat
Satisfait ou remboursé 14 jours · Remboursement intégral, sans justification (CGV)
- Paiement sécurisé par StripeCarte bancaire, Apple Pay ou Google Pay. Vos données bancaires ne passent pas par nos serveurs.
- Accès immédiatPage de téléchargement dès le paiement, lien aussi envoyé par e-mail.
- Prix TTC, paiement uniqueSans abonnement ni compte à créer, facture sur demande.
- Sources officielles datéesChaque règle renvoie à son texte : Légifrance, ministères, organismes.
Le sommaire complet
- 1.Le parcours en un coup d'œil2 min
- 2.Comprendre le dispositif5 min
- 3.Êtes-vous concerné ?6 min
- 4.La démarche pas à pas8 min
- 5.Budget réel5 min
- 6.Délais et rétroplanning2 min
- 7.Choisir son organisme certificateur2 min
- 8.Le dossier et les preuves2 min
- 9.L'audit de certification3 min
- 10.Les pièges et erreurs qui coûtent cher(à lire ci-dessous)2 min
- 11.Maintenir, surveiller, renouveler2 min
- 12.Checklists2 min
- 13.Modèles prêts à l'emploi7 min
- 14.FAQ3 min
- 15.Glossaire2 min
- 16.Sources officielles1 min
Les pièges et erreurs qui coûtent cher
Acheter un SMSI tout fait. Un pack documentaire générique produit des procédures qui décrivent des outils que vous n’avez pas et des rôles qui n’existent pas. L’auditeur le repère dès les premiers entretiens. Utilisez des modèles comme point de départ, jamais comme résultat.
Commencer par l’annexe A. Remplir un tableau de 93 mesures avant d’avoir apprécié les risques inverse la logique de la clause 6.1.3 et produit une DdA sans justification réelle.
Réduire le projet à l’IT. Un tiers des mesures au moins concerne l’organisation, les personnes et le physique. Sans les RH, les achats et la direction, le projet échoue sur les départs, les fournisseurs et la sensibilisation.
Nommer un pilote sans temps. Le projet dérive, les échéances glissent, le sponsor se lasse. Libérez du temps et inscrivez-le dans la note de cadrage.
Choisir un périmètre qui ne sert pas commercialement. Un certificat qui ne couvre pas le service acheté par vos clients ne répond pas à leur exigence. Faites valider le libellé de périmètre par un client clé avant l’audit si possible.
Présenter un système qui n’a pas tourné. Sans quelques mois d’enregistrements, l’étape 2 ne peut pas conclure. Le calendrier doit intégrer ce temps.
Faire faire l’audit interne par le pilote. Défaut d’impartialité. Formez un collègue d’un autre service ou achetez quelques jours d’audit externe.
Justifier une exclusion par le coût ou le retard. « Trop cher » ou « pas encore en place » ne sont pas des motifs d’exclusion. Ce sont des décisions de traitement ou des états de mise en œuvre, qui doivent apparaître dans le plan de traitement.
Oublier de mettre la DdA à jour. Une DdA antérieure au dernier registre des risques est une incohérence immédiate. Versionnez-la à chaque changement.
Choisir un certificateur non accrédité. Le certificat risque d’être refusé par les acheteurs. Vérifiez l’accréditation et sa portée sur le site du Cofrac ou de l’accréditeur.
Réserver l’audit trop tard. Les auditeurs qualifiés sont réservés des mois à l’avance. Un audit reporté fait glisser tout le calendrier et parfois l’échéance d’un appel d’offres.
Confondre ISO 27001 et conformité RGPD ou NIS 2. Le certificat ne vaut ni conformité RGPD, ni conformité NIS 2. Présentez-le comme un socle, pas comme une attestation réglementaire.
Négliger les fournisseurs cloud. « Notre hébergeur est certifié » ne suffit pas. Vous restez responsable de la configuration, des accès et de la sauvegarde de ce que vous y déployez. Évaluez vos fournisseurs et conservez leurs attestations.
Tout rédiger, rien mesurer. Sans indicateurs suivis, la clause 9.1 et la revue de direction sont vides.
Laisser retomber le système après la certification. La première surveillance intervient au plus tard 12 mois après la décision. Si rien n’a été fait entre-temps, l’écart est garanti.
Ne pas prévenir le certificateur d’un changement majeur. Déménagement, fusion, changement significatif de périmètre ou d’effectif : informez l’organisme. Le certificat peut devoir être ajusté.
Utiliser un certificat 2013 dans une réponse à appel d’offres. Depuis le 31 octobre 2025, il n’est plus valable. Vérifiez aussi les certificats de vos propres fournisseurs.
En images
Photos d’illustration, publiées par leurs auteurs sous licence libre.
Questions sur l’achat
+Sous quelle forme le guide est-il livré ?
Juste après le paiement, Stripe vous redirige vers votre page de téléchargement personnelle : le guide complet s'y lit en ligne et s'enregistre en PDF en un clic (bouton « Enregistrer en PDF »). Gardez l'adresse de cette page : elle reste accessible. 54 pages A4 à l'impression.
+Quelle différence avec l'ebook offert sur la fiche ?
L'ebook offert (10 chapitres) présente le dispositif et les grandes étapes. Le guide complet va jusqu'au bout de la démarche : 16 chapitres, budget poste par poste, rétroplanning, choix de l'organisme, pièges, checklists et modèles prêts à copier.
+Le guide est-il à jour ?
Il est daté du 30 septembre 2026 et s'appuie sur les textes et sources officielles listés dans son dernier chapitre. Quand une règle était en cours d'évolution à cette date, le guide le signale.
+Quelle garantie ai-je ?
Garantie commerciale « satisfait ou remboursé » de 14 jours : écrivez à admin@tech-bharat.com avec votre facture Stripe, vous êtes remboursé intégralement, sans justification.
+Puis-je obtenir une facture au nom de mon entreprise ?
Oui : Stripe vous envoie un reçu par e-mail ; pour une facture à l'entreprise, écrivez-nous avec la raison sociale et l'adresse. Vendeur : Lacangel Group (TVA FR21995268018), prix TVA incluse.
+Le guide est-il édité par l'organisme de la certification ?
Non. Kit Certif est un éditeur indépendant : le guide n'est ni affilié aux organismes qui délivrent les certifications citées (ISO 27001), ni à l'État. Les noms de dispositifs y sont cités pour les décrire.
Accès immédiat après le paiement, garantie satisfait ou remboursé de 14 jours. Voir les CGV.